حذّرت شركة سيسكو من ثغرة أمنية حرجة في Cisco Catalyst SD-WAN Manager (المعروف سابقاً باسم vManage)، تحمل الرقم CVE-2026-76504 وتقييم خطورة 9.8 من 10. الثغرة تسمح لمهاجم غير مصادق عليه بالوصول إلى واجهة الـ API الخاصة بالنظام بصلاحيات المدير (admin)، وقد تأكدت سيسكو من استغلالها فعلياً في هجمات، كما أضافتها CISA إلى قائمة الثغرات المستغلة فعلياً يوم 30 سبتمبر 2026 وألزمت الجهات الفيدرالية الأمريكية بإصلاحها قبل 3 أكتوبر.
لماذا هذه الثغرة خطيرة بشكل خاص؟
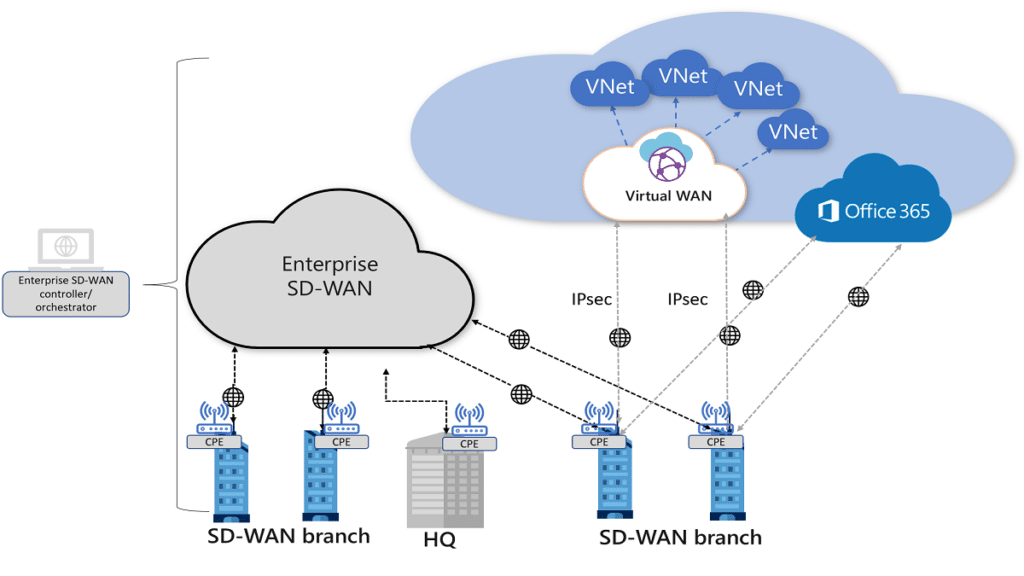
الـ SD-WAN Manager هو العقل المركزي لشبكة SD-WAN بالكامل؛ منه تُدار إعدادات كل الراوترات في كل الفروع، وتُوزَّع سياسات التوجيه والأمان. السيطرة عليه بصلاحيات admin تعني عملياً السيطرة على شبكة الشركة الواسعة كلها: تغيير مسارات الترافيك، وتعطيل الفروع، أو فتح منافذ للمهاجم داخل الشبكة. وإذا كنت جديداً على هذه التقنية فراجع مقالنا ما هي تقنية الـ SD-WAN ومكوناتها ومميزاتها.
كيف تعمل الثغرة؟
المشكلة في طريقة تعامل النظام مع ترميز الروابط (URI Encoding). يحتوي النظام على قاعدة مصادقة تمنع الوصول إلى نقطة معينة في الـ API إلا بعد تسجيل الدخول، لكن إرسال الرابط بصيغة مُرمّزة بطريقة معينة يجعل الطلب يتجاوز هذه القاعدة، فيصل المهاجم إلى الـ API كأنه المدير دون أي كلمة مرور.
الإصدارات المُصلحة
أصدرت سيسكو تحديثات لكل الإصدارات المدعومة، ولا يوجد حل مؤقت (Workaround)، أي أن الترقية هي الحل الوحيد. أول إصدار مُصلح لكل فرع حسب النشرة الرسمية:
| الفرع (Release Train) | أول إصدار مُصلح |
|---|---|
| 20.9 | 20.9.10.1 |
| 20.12 | 20.12.8.2 |
| 20.15 | 20.15.6.1 |
| 20.18 | 20.18.4.1 |
| 26.1 | 26.1.2.1 |
| 26.2 | 26.2.1 |
الإصدارات الأقدم من 20.9 لا يوجد لها إصلاح مباشر، ويجب الانتقال منها إلى فرع مدعوم ثم الترقية للإصدار المُصلح. أما عملاء خدمة Cisco SD-WAN Cloud المُدارة من سيسكو، فقد تم إصلاح الثغرة لديهم دون الحاجة لأي إجراء.
خطوات عملية لمهندسي الشبكات
- حدد إصدارك: من واجهة SD-WAN Manager أو بالأمر
show version، وقارنه بالجدول أعلاه. - قيّد الوصول فوراً: حتى تتم الترقية، اسمح بالوصول لواجهة الإدارة والـ API فقط من عناوين IP موثوقة، ولا تتركها مكشوفة على الإنترنت.
- رقِّ في أقرب نافذة صيانة: مع أخذ نسخة احتياطية من الإعدادات وقاعدة البيانات قبلها.
- افحص بحثاً عن اختراق: بما أن الثغرة مستغلة فعلياً، راجع سجلات الدخول وطلبات الـ API بحثاً عن نشاط غير مبرر، وتحقق من عدم وجود حسابات مستخدمين جديدة أو تغييرات في القوالب والسياسات لم يقم بها فريقك.
هذه ليست أول مرة تتعرض فيها منتجات سيسكو لثغرات حرجة في واجهات الإدارة؛ وسبق أن تناولنا ثغرة شديدة الخطورة في راوترات سيسكو التي تعمل بـ IOS XE. الدرس المتكرر: واجهات الإدارة يجب أن تعيش في شبكة إدارة معزولة، وليس على الإنترنت.
المصادر
- النشرة الأمنية الرسمية من سيسكو: cisco-sa-sdwan-webauth-xr8beuuU
- قائمة CISA للثغرات المستغلة فعلياً (KEV)
- SecurityWeek