ACL
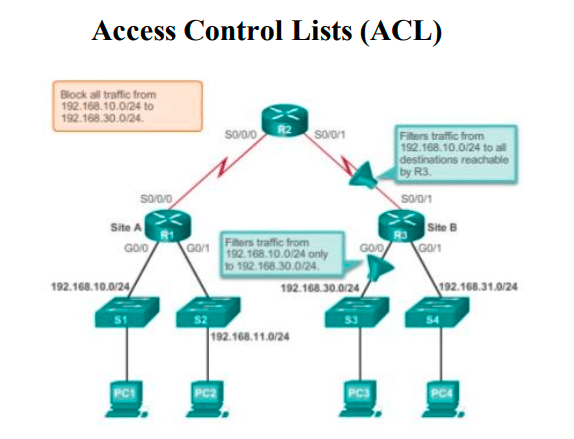
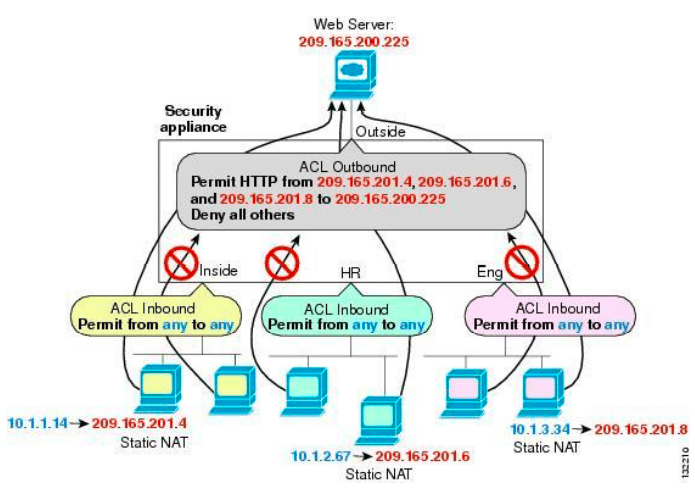
هي تقنية تقوم بالتحكم في عملية الاتصال ما بين الشبكات وتقوم بتحديد الأجهزة أو الشبكات المصرح لها بالدخول ، والشبكات الغير مصرح لها بالدخول وذلك يتم من خلال تسجيل عناوين الشبكات أو عناوين الأجهزة في قائمة المنع أو قائمة الوصول ، حيث أنه بهذا الشكل تكون الشبكة أكثر أمان و تنسيق أكثر عندما نقوم بعملية المنع وعملية السماح .
فوائد و مميزات ACL
- تستخدم في الشبكات الكبيرة والصغيرة وتوفر لنا عملية التصفية للبيانات الغير مصرح لها بالدخول لشبكة أخرى.
- حماية الشبكة من الوصول مثل منع موظفين في شبكة معينة الوصول لشبكة الانترنت أو الوصول لشبكة السنتر أو الاتصال بأحد سيرفرات الويب .
- تستطيع شبكة ال ACL عمل ال Filtering للبيانات لتقوم بمعرفة هذه البيانات إلى أين ستصل وهل مصرح لها بالدخول أم لا.
- تعمل هذه التقنية في طبقة ال OSI Layer تبدأ من الطبقة الثالثة والرابعة.
- يجب أن نعلم أن هذه الشبكة لن تقوم بمنع الفيروسات في الشبكة مثل الانتي فيروس لأنها ليست من وظيفة ال ACL .
- يجب أن نعلم أيضا أنه لا تكفي عن الفايرول الذي يمنع عملية الاختراق والتجسس.
- تعمل على جهاز الراوتر وخاصة على المنفذ تعتمد على المنفذ المرتبط في جهاز الراوتر والواصل في الشبكة.
- يتم الاعتماد على مهندس الشبكة الذي سيقوم بعمل ال ACL وسيقوم بتحديد من المسموح ومن الغير مسموح به.
- تقنية ال ACL تعتمد على نوعان من التحديد Permit , Deny سنقوم بتوضيح هذه الأنواع بالتفصيل لنفهم كيف نعمل بهم ۱۰.
- نستطيع التحديد عن طريق العناوين الخاصة بكل جهاز في الشبكة.
- يتم استخدام ال WildCard Mask في عملية ال ACL .
أنواع ال ACL
يوجد ثلاث أنواع من تقنية ال ACL :
- Standard
- Extended
- Name ACL
هذه هي أنواع ال ACL ولكل من هذه الأنواع وظيفته الخاصة سنقوم بشرحها ومعرفة متى نحتاج لكل نوع من هذه الأنواع .
Standard
هذا النوع يتم استخدامه في حالة نريد منع الشبكة كلها من الوصول إلى شبكة أخرى منعا كاملا من دون تحديد ، مثل منع وصول أجهزة الشبكة إلى الشبكة نفسها ومنع خروج الترافيك من الراوتر إلى الشبكة بمعنى أنه تم منع الوصول بشكل كامل ومن دون تحديد أي شيء ، ويعتمد هذا النوع في عملية التحديد والمنع على عنوان المرسل Source IP Address ، وتبدأ من 99-1.
Extended
هذا النوع يبدأ استخدامه في حال نريد منع الوصول لخدمة معينة مثل ال Web Server أو ما شابه، في هذا النوع يتم البروتوكول المستخدم ورقم المنفذ التي تعمل عليها الخدمة مثل بروتوكول http أو بروتوكول ال Telnet هذا النوع هو من يستطيع منع الوصول لهذه الخدمات، ويعمل هذه النوع مع عناوين المرسل وعناوين المستقبل . Destination IP Address , Source IP Address
Name ACL
هذا النوع هو الوسيط ما بين الأنواع الأولى فهذا النوع يعتمد على اسم الخدمة أو البروتوكول الذي تريد منع الشبكة من الوصول إليه.
طرق التحديد و المنع و السماح في عملية ال ACL
- منع عنوان الشبكة 0.0.0.255 172.16.10.0 A.B.C.D Address to match
- منع جميع أجهزة الشبكة Any Any Source Host Any
- منع جهاز معین 172.16.10.5 A Single Host Address host Host
- أمر منع الوصول Deny
- أمر سماح الوصول Permit
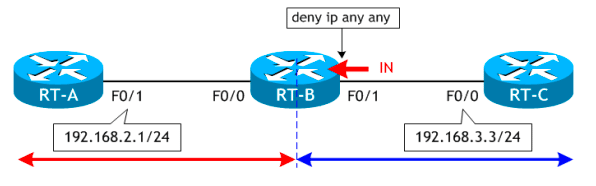
ملاحظة مهمة: عندما نقوم بعمل منع أو سماح يجب أن نعلم أنه إذا قمنا بعمل منع سيتم المنع على جميع الشبكات ، ويجب أن نرجع لعمل Permit للشبكة التي لا نريد عمل منع عليها لنسمح لهم بالدخول .
إعدادات ال ACL
ACL Configuration
Standard / Extended ACL Configuration
Standard
Router > enable
Router #config t
Router (config) # access-list 1 deny host 172.16.10.5
Router (config) # access-list 1 permit any
Router (config)# interface fastetherent 0/0
Router (config-if) # ip access-group 1 out
Router (config-if) # exit
Standard Name ACL
Router > enable
Router # config t
Router (config) # ip access-list standard internet
Router (config-std-nacl) # deny host 172.16.10.5
Router (config-std-nacl) # permit any
Router (config) # exit
Router (config) # interface fastethernet 0/0
Router (config-if) # ip access-group internet out
Router (config-if) #exit
Extended
Router > enable
Router # config t
Router (config) # access-list 10 deny host 172.16.10.5 host 192.168.1.1 eq http
Router (config) # access-list 10 permit ip any any
Router (config) # interface fastetherent 0/0
Router (config-if) # ip access-group 10 in
Router (config-if) # exit
Extended Name ACL
Router > enable
Router #config t
Router (config) # ip access-list extended http
Router (config-std-nacl) # deny top host 172.16.10.5 host 192.168.1.1 eq http
Router (config-std-nacl) # permit ip any any
Router (config) # exit
Router (config) # interface fastethernet 0/0
Router (config-if) # ip access-group 100 in
Router (config-if) # exit
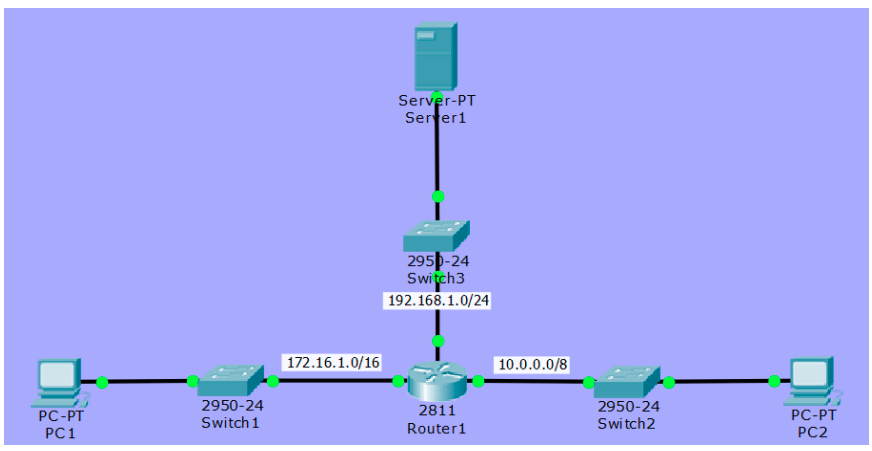
سنقوم بعمل شبكة مكونة من ثلاث شبكات في مكان واحد، ونريد أن نقوم بعمل إعدادات الى ACL على أحد الشبكات لنقوم بعمل عدم الوصول إلى شبكة السيرفرات الموجودة في النموذج الذي سنقوم بالتطبيق عليه سنتعرف على إعدادات الشبكات.
إعدادات الشبكات
- الشبكة الأولى بعنوان 192.168.1.0\24 هذه شبكة السيرفرات.
- الشبكة الثانية بعنوان 172.16.1.0\16 هذه شبكة الموظفين.
- الشبكة الثالثة بعنوان 10.0.0.0\8 هذه الشبكة التي نريد عمل ال ACL عليها لكي لا تستطيع الاتصال بشبكة السيرفرات.
النموذج التالي هو الذي سنقوم بعمل التطبيق عليه.
الآن سنقوم بالدخول على جهاز الراوتر و عمل الإعدادات التالية
Router > enable
Router # config t
Router (config) # access-list 101 deny ip host 10.0.0.2 192.168.1.20.0.0.255
Router (config) # access-list 101 permit ip any any
Router (config) # interface fastEthernet 0/1
Router (config) # ip access-group 101 in
Router (config) # exit
Router # copy running-config startup-config
الأن بهذه الإعدادات قمنا بعمل ACL من نوع ال-Extended ، ولقد قمنا بمنع الشبكة التي بعنوان 10.0.0.0/8 من الوصول إلى شبكة السيرفرات بينما الشبكة التي بعنوان 192.168.1.0/24 تستطيع الاتصال والوصول بشبكة السيرفرات بشكل طبيعي جدا .
نريد أن نقوم بعمل اختبار لنتأكد هل تم منع الشبكة التي بعنوان 10.0.0.0/8 هل تستطيع الوصول أو الاتصال بشبكة السيرفرات أم لا سنقوم بإرسال بكيت ونتأكد .
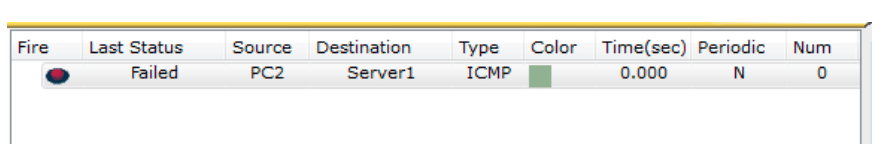
لاحظ هذا الباكيت تم ارساله من جهاز موجود في شبكة 10.0.0.0/8 إلى شبكة السيرفرات التي تحتوي على عنوان 192.168.1.0/24 ، ولم يستطيع الاتصال أو الوصول إلى الشبكة هذا يدل على أنه تم إعداد عملية الى ACL بنجاح ، ولكن نريد أيضا أن نتأكد من الشبكة الآخر التي بعنوان 172.16.1.0/16 هل تستطيع الوصول أم لا لنتأكد بنفس الطريق عن طريق ارسال باكيت من الشبكة إلى شبكة السيرفرات .
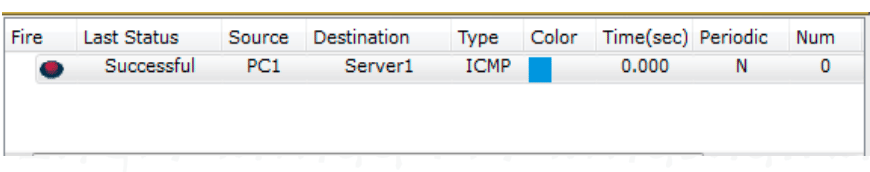
لاحظ أن الباكيت تم إرساله من جهاز موجود في شبكة 172.16.1.0/16 إلى شبكة السيرفرات ، و لقد تم الاتصال ووصول الباكيت بنجاح هذا يدل على أن الشبكة مسموح لها بالدخول إلى شبكة السيرفرات بشكل طبيعي ، ويجب أن نعلم أنه لم نقم بعمل إعدادات ال ACL على هذه الشبكة لقد قمنا فقط على شبكة ال 10.0.0.0/8 لمنعها من الوصول إلى شبكة السيرفرات .
مشاكل و حلول ACL
Access List Troubleshooting
أهم الأوامر لإكتشاف المشاكل وحلها
Router # show access-lists
Router # show ip access-lists
Router # show ip interface
الأوامر السابقة من أهم الأوامر التي يجب أن يكون مهندس الشبكة على معرفة فيها ليستطيع عرض حالة ال ACL و معرفة الاعدادات و تحلیل سبب المشكلة .