Wildcard Mask أو القناع العكسي هو قيمة من 32 بت تُكتب بالصيغة العشرية مثل القناع العادي، لكنها تؤدي وظيفة مختلفة: تحديد أي بتات من العنوان يجب أن تطابق وأيها تُتجاهل. القاعدة في سيسكو:
- البت
0يعني: يجب أن يطابق هذا البت القيمة المكتوبة. - البت
1يعني: لا يهم، أي قيمة مقبولة.
طريقة الحساب السريع
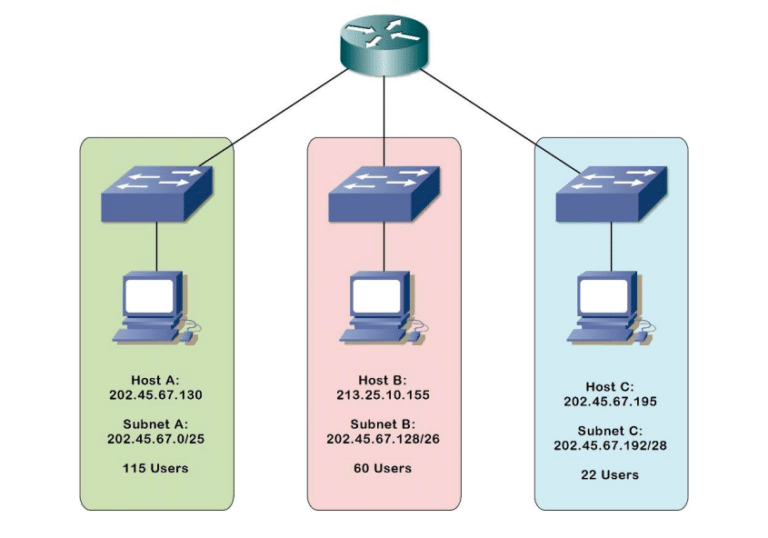
عندما تريد مطابقة شبكة كاملة، اطرح قناع الشبكة من 255.255.255.255. فالشبكة 192.168.1.0/24 قناعها 255.255.255.0 والـ Wildcard المقابل 0.0.0.255، والشبكة 10.1.1.0/26 قناعها 255.255.255.192 والـ Wildcard المقابل 0.0.0.63.
أين يُستخدم؟
في قوائم التحكم ACL:
access-list 10 permit 192.168.1.0 0.0.0.255
access-list 110 deny tcp 10.1.1.0 0.0.0.63 host 10.2.2.10 eq 22
access-list 110 permit ip any any
الكلمة host اختصار لـ Wildcard يساوي 0.0.0.0 (مطابقة عنوان واحد بالضبط)، والكلمة any اختصار لعنوان 0.0.0.0 مع Wildcard يساوي 255.255.255.255.
في أوامر network لبروتوكولات التوجيه:
router ospf 1
 network 10.1.1.0 0.0.0.255 area 0
 network 10.2.2.1 0.0.0.0 area 0
هنا يحدد الـ Wildcard الواجهات التي سيُفعَّل عليها OSPF؛ والصيغة الثانية تفعّله على الواجهة التي تحمل العنوان 10.2.2.1 فقط.
الفرق بينه وبين Subnet Mask
قناع الشبكة يجب أن يكون آحاداً متصلة ثم أصفاراً، أما الـ Wildcard فلا يُشترط فيه الاتصال. مثلاً 192.168.0.0 0.0.254.255 يطابق كل الشبكات التي يكون الأوكتت الثالث فيها زوجياً (0 و2 و4…)، وهي حيلة لا يمكن تحقيقها بقناع عادي. ومن الأخطاء الشائعة كتابة قناع الشبكة مكان الـ Wildcard في ACL، فيكتب المهندس permit 192.168.1.0 255.255.255.0 فيطابق نطاقاً مختلفاً تماماً عما قصد.
لماذا يهمك؟
الـ Wildcard هو أساس دقة قوائم ACL وسياسات NAT وتوزيع بروتوكولات التوجيه على الواجهات في IOS، وأي خطأ فيه يعني إما فتح وصول غير مقصود أو حجب حركة مشروعة.