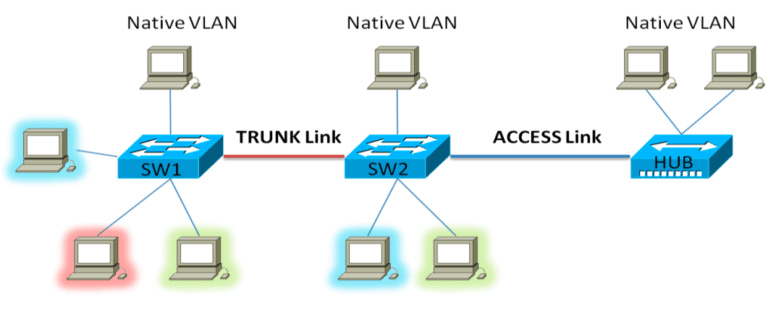
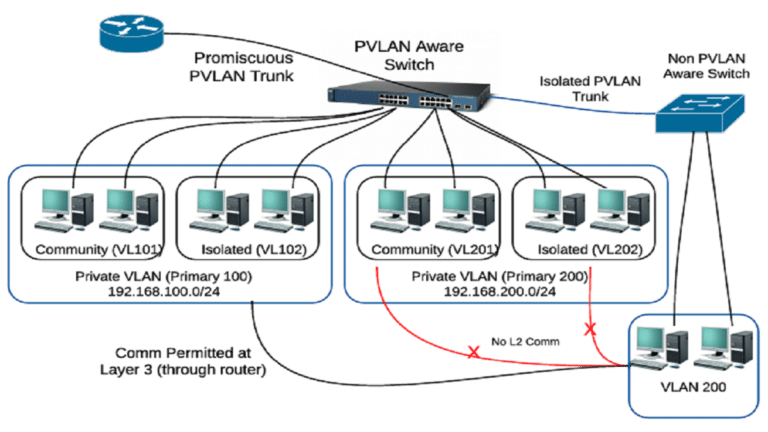
VLAN تقنية في الطبقة الثانية تسمح بتقسيم سويتش واحد أو مجموعة سويتشات إلى عدة شبكات منطقية مستقلة، كل منها نطاق بث Broadcast Domain منفصل. فالجهاز في VLAN 10 لا يستقبل البث الصادر من VLAN 20، ولا يستطيع الوصول إليها إلا عبر جهاز في الطبقة الثالثة، حتى لو كان الجهازان على السويتش نفسه.
أرقام الـ VLAN
يحدد معيار IEEE 802.1Q معرّف VLAN بـ 12 بت، فالأرقام الصالحة من 1 إلى 4094 (القيمتان 0 و4095 محجوزتان). على سيسكو يسمى النطاق 1–1005 Normal Range، ومنه 1002–1005 محجوزة لتقنيات قديمة، والنطاق 1006–4094 Extended Range. والـ VLAN 1 هي الافتراضية التي تنتمي إليها كل المنافذ عند التشغيل، ويُنصح أمنياً بعدم استخدامها لحركة المستخدمين.
مثال إعداد على سيسكو
Switch(config)# vlan 10
Switch(config-vlan)# name SALES
Switch(config-vlan)# exit
Switch(config)# interface GigabitEthernet0/5
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch# show vlan brief
المنفذ في وضع Access ينتمي إلى VLAN واحدة ويتصل عادة بجهاز طرفي، أما المنفذ في وضع Trunk فيحمل عدة VLANs بين السويتشات أو إلى الراوتر.
التوجيه بين الـ VLANs
لأن كل VLAN شبكة مستقلة، يلزم جهاز توجيه للاتصال بينها، وأشهر الطرق:
- Router-on-a-Stick: واجهة راوتر واحدة بوضع Trunk مقسمة إلى Subinterfaces، لكل VLAN واحدة.
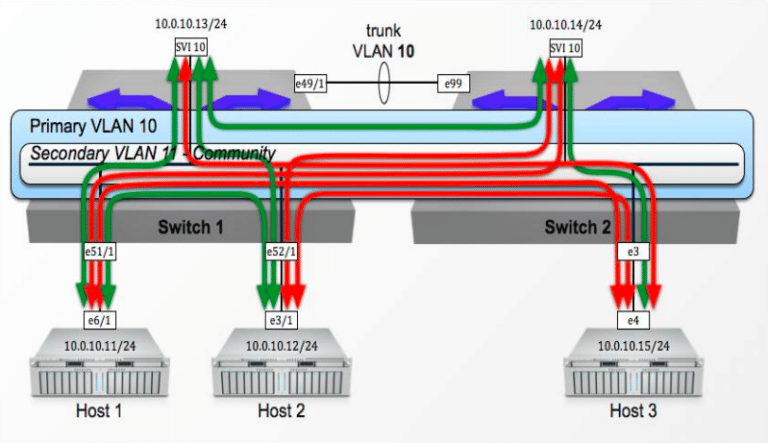
- SVI على سويتش Layer 3: واجهة افتراضية
interface vlan 10تكون بوابة الـ VLAN، وهي الطريقة الأسرع والأكثر شيوعاً في الشركات.
الفرق بين VLAN و Subnet
الـ VLAN تقسيم في الطبقة الثانية للمنافذ والإطارات، والـ Subnet تقسيم في الطبقة الثالثة لعناوين IP. الممارسة الصحيحة ربط كل VLAN بشبكة فرعية واحدة، مثل VLAN 10 للشبكة 10.10.10.0/24، لكن مجرد وضع جهازين في شبكتين فرعيتين على VLAN واحدة لا يعزل البث بينهما.
لماذا يهمك؟
تقلل الـ VLANs حجم البث، وتعزل الأنظمة الحساسة مثل الكاميرات والهواتف وشبكة الضيوف، وتسمح بتطبيق سياسات أمان وQoS مختلفة لكل مجموعة، وتجعل نقل موظف بين الأقسام مجرد تعديل إعداد بدلاً من إعادة توصيل كابلات.