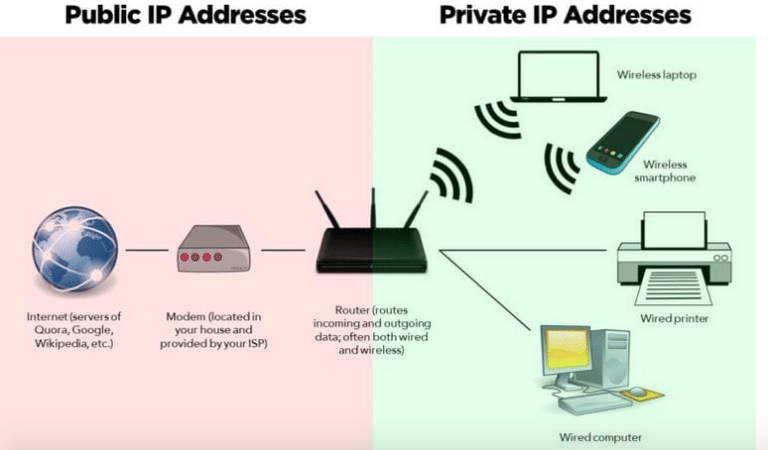
NAT (Network Address Translation) تقنية يعدّل فيها الراوتر أو الجدار الناري عناوين IP في ترويسة الحزم أثناء مرورها. الاستخدام الأشهر هو السماح لأجهزة تحمل عناوين خاصة وفق RFC 1918، مثل 192.168.1.0/24، بالوصول إلى الإنترنت باستخدام عنوان عام واحد أو مجموعة عناوين عامة. ظهرت NAT كحل مؤقت لنفاد عناوين IPv4، ثم أصبحت جزءاً من كل شبكة تقريباً.
مصطلحات سيسكو الأربعة
- Inside Local: العنوان الحقيقي للجهاز الداخلي، مثل 192.168.1.10.
- Inside Global: العنوان الذي يظهر به الجهاز الداخلي على الإنترنت، مثل 203.0.113.10.
- Outside Global: العنوان الحقيقي للجهاز الخارجي.
- Outside Local: عنوان الجهاز الخارجي كما يراه الداخل، وغالباً يساوي Outside Global.
أنواع NAT
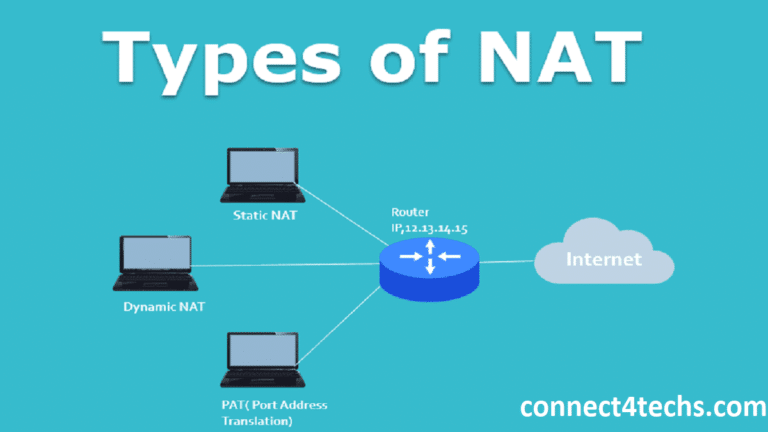
- Static NAT: ربط ثابت واحد إلى واحد، ويُستخدم لنشر خادم داخلي على الإنترنت.
- Dynamic NAT: ربط من مجموعة عناوين خاصة إلى مجموعة Pool من العناوين العامة حسب التوفر.
- PAT أو NAT Overload: ترجمة عدة عناوين إلى عنوان عام واحد بالتمييز بين أرقام المنافذ، وهو النوع المستخدم في المنازل ومعظم الشركات.
مثال: Static NAT لخادم ويب
R1(config)# interface GigabitEthernet0/0
R1(config-if)# ip nat inside
R1(config)# interface GigabitEthernet0/1
R1(config-if)# ip nat outside
R1(config)# ip nat inside source static 192.168.1.10 203.0.113.10
R1# show ip nat translations
R1# show ip nat statistics
تحديد الواجهات inside وoutside خطوة لا غنى عنها؛ ونسيانها هو السبب الأول لعدم عمل NAT.
مفاهيم خاطئة ومشكلات شائعة
NAT ليست وسيلة أمان بحد ذاتها، وإن كانت تمنع الاتصالات الواردة غير المطلوبة كأثر جانبي؛ فالحماية مهمة الجدار الناري وقوائم التحكم. كما أن NAT تكسر مبدأ الاتصال من طرف إلى طرف، فتسبب مشكلات لبروتوكولات تضع العناوين داخل البيانات مثل SIP وFTP، ولـ IPsec الذي يحتاج إلى NAT-T على UDP 4500. ويستخدم مزودو الخدمة اليوم CGNAT بنطاق 100.64.0.0/10 لمشاركة العنوان العام بين عدة مشتركين. أما في IPv6 فالمبدأ أن كل جهاز يملك عنواناً عاماً، فلا حاجة إلى NAT لتوفير العناوين.