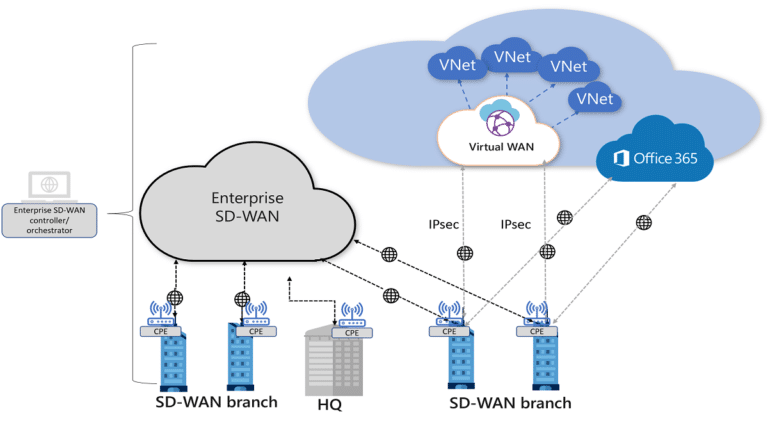
SD-WAN (Software-Defined WAN) هو تطبيق لمبادئ الشبكات المعرفة بالبرمجيات على الشبكات الواسعة التي تربط الفروع بالمقر الرئيسي ومراكز البيانات والسحابة. بدلاً من إعداد كل راوتر فرع يدوياً والاعتماد على دائرة MPLS باهظة، يجمع SD-WAN عدة وصلات من أنواع مختلفة، ويبني فوقها شبكة افتراضية مشفرة، ويدير كل ذلك من لوحة مركزية واحدة.
المكونات والفكرة الأساسية
- فصل مستوى التحكم عن مستوى البيانات: وحدة تحكم مركزية Controller تحسب السياسات والمسارات، وأجهزة الحافة Edge في الفروع تمرر الحركة.
- Orchestrator / Manager: واجهة الإدارة المركزية للإعدادات والمراقبة والتحديثات.
- Overlay: أنفاق IPsec تُبنى تلقائياً فوق أي وسيلة نقل Transport-Independent.
- Zero-Touch Provisioning: يُرسل الجهاز إلى الفرع، ويُوصل بالإنترنت، فيسحب إعداداته من السحابة تلقائياً.
في حل سيسكو Catalyst SD-WAN (المعروف سابقاً بـ Viptela) تسمى المكونات SD-WAN Manager (vManage) وSD-WAN Controller (vSmart) وSD-WAN Validator (vBond) وأجهزة WAN Edge، ويُستخدم بروتوكول OMP لتوزيع المسارات والسياسات. وتقدم شركات أخرى مثل Fortinet حلولاً تدمج SD-WAN مع الجدار الناري في جهاز واحد.
التوجيه الواعي بالتطبيقات
تقيس أجهزة الحافة باستمرار جودة كل وصلة من حيث التأخير والاهتزاز وفقد الحزم، وتتعرف على التطبيقات. مثال لسياسة نموذجية:
- الصوت والفيديو: يجب أن يكون التأخير أقل من 150 ميلي ثانية والفقد أقل من 1%، فإن تدهور خط الإنترنت الأساسي تُنقل المكالمات تلقائياً إلى خط MPLS أو 5G.
- تطبيقات SaaS مثل Microsoft 365: تخرج مباشرة من الفرع إلى الإنترنت Local Breakout بدلاً من المرور بالمقر الرئيسي.
- التحديثات والنسخ الاحتياطي: على الوصلة الأرخص.
الفرق بين SD-WAN و MPLS
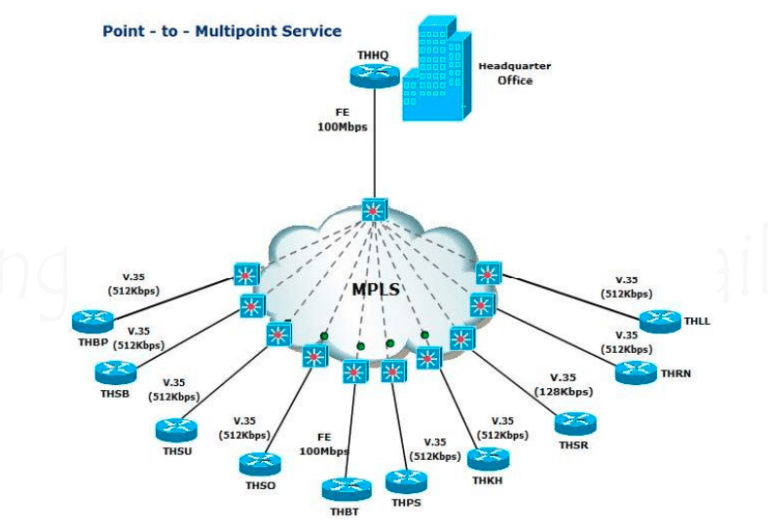
MPLS خدمة نقل يقدمها مزود الخدمة بضمانات أداء، أما SD-WAN فهو طبقة تحكم وإدارة فوق أي وصلات، بما فيها MPLS نفسها. لذلك لا يلغي أحدهما الآخر بالضرورة، وكثير من الشركات تستخدم تصميماً هجيناً. كما أن SD-WAN جزء أساسي من نموذج SASE الذي يدمج الشبكة مع خدمات الأمان السحابية.
لماذا يهمك؟
يقلل SD-WAN التكاليف، ويسرّع افتتاح الفروع، ويحسّن تجربة التطبيقات السحابية. لكنه يجعل لوحة الإدارة المركزية هدفاً حساساً، فأي ثغرة فيها تمس الشبكة كلها، لذلك يجب تحديثها باستمرار وتقييد الوصول إليها.