جدار الحماية (Firewall) هو خط الدفاع الأول في أي شبكة، ويعمل كنقطة تفتيش تقف بين شبكتين أو أكثر، غالباً بين الشبكة الداخلية للشركة والإنترنت. وظيفته الأساسية فحص كل حزمة (Packet) تمر من خلاله ومقارنتها بمجموعة من القواعد (Rules / Policies) ثم اتخاذ قرار: السماح (Allow) أو الرفض (Deny/Drop).
كيف يعمل جدار الحماية؟
تعتمد القواعد عادةً على عنوان المصدر والوجهة (Source/Destination IP)، والمنفذ (Port)، والبروتوكول (TCP/UDP/ICMP)، واتجاه الحركة. وتتدرج أنواع جدران الحماية من حيث الذكاء:
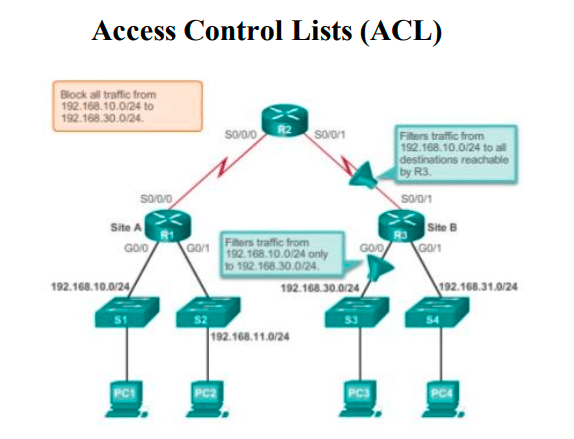
- Packet Filtering (Stateless): يفحص كل حزمة بشكل منفصل دون تذكر ما سبقها، مثل الـ ACL على الراوتر.
- Stateful Inspection: يحتفظ بجدول للجلسات (State Table)، فيسمح تلقائياً بالرد العائد على اتصال بدأ من الداخل ويرفض الحزم التي لا تنتمي لجلسة معروفة.
- Proxy / Application Firewall: يعمل على طبقة التطبيقات ويفهم محتوى البروتوكول نفسه مثل HTTP.
- Next-Generation Firewall (NGFW): يضيف التعرف على التطبيقات والمستخدمين ونظام IPS مدمجاً.
مثال عملي
شركة لديها سيرفر ويب داخلي تريد إتاحته للعملاء. يُنشئ مسؤول الشبكة منطقة DMZ ويضع فيها السيرفر، ثم يكتب قاعدة تسمح بمرور TCP 443 فقط من الإنترنت إلى عنوان السيرفر، وقاعدة أخرى تمنع أي اتصال يبدأ من الـ DMZ نحو الشبكة الداخلية. بهذا، حتى لو اختُرق سيرفر الويب، يصعب على المهاجم الانتقال إلى أجهزة الموظفين.
أفضل الممارسات
- اعتماد مبدأ المنع الافتراضي (Default Deny) والسماح فقط بما هو ضروري.
- ترتيب القواعد بعناية، لأن معظم الأجهزة تطبق أول قاعدة مطابقة من الأعلى للأسفل.
- مراجعة القواعد دورياً وحذف القواعد المؤقتة والقديمة، وتفعيل السجلات (Logging) وإرسالها إلى نظام مراقبة.
- تحديث نظام تشغيل الجهاز (Firmware) باستمرار، فجدران الحماية نفسها هدف مفضل للمهاجمين.
الفرق بين Firewall و ACL و WAF
الـ ACL على الراوتر أو السويتش هي فلترة بسيطة بلا حالة غالباً، بينما جدار الحماية المخصص يتتبع الجلسات ويقدم NAT وVPN وتقارير. أما WAF (Web Application Firewall) فهو متخصص في حماية تطبيقات الويب من هجمات مثل SQL Injection وXSS، ولا يغني عن جدار الحماية الشبكي بل يكمله.