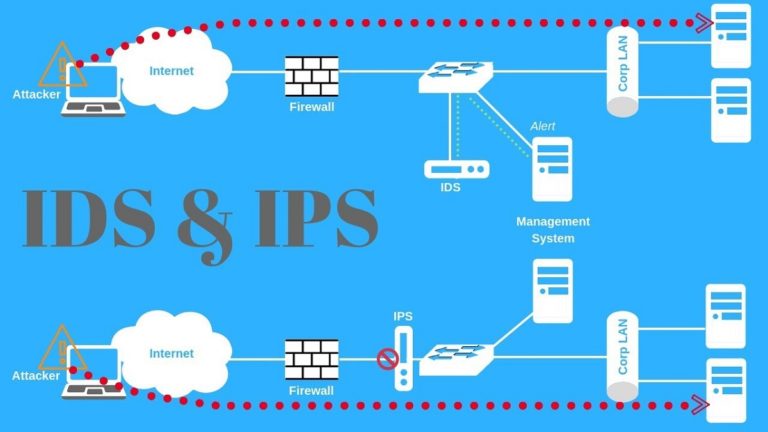
IDS اختصار لـ Intrusion Detection System أي “نظام كشف التسلل”. وظيفته المراقبة والتنبيه: يحلل حركة الشبكة أو سجلات الأجهزة، وعندما يرصد نشاطاً مريباً يسجّله ويرسل تنبيهاً إلى فريق الأمن أو إلى نظام SIEM، لكنه لا يتدخل لإيقاف الحركة.
أنواع IDS
- NIDS (Network-based IDS): يراقب حركة الشبكة عبر نسخة منها، إما من منفذ مراقبة على السويتش (SPAN / Port Mirroring) أو من جهاز TAP يُركّب على الكابل.
- HIDS (Host-based IDS): برنامج يعمل على السيرفر نفسه ويراقب السجلات وتغييرات الملفات الحساسة والعمليات، مثل OSSEC و Wazuh.
طرق الاكتشاف
يعتمد الـ IDS على التوقيعات (Signatures) للهجمات المعروفة، أو على رصد الشذوذ (Anomaly Detection) مقارنة بالسلوك الطبيعي. ومن أشهر الأدوات مفتوحة المصدر: Snort وSuricata (ويعملان كـ IDS أو IPS حسب طريقة التركيب)، وZeek الذي يركّز على تسجيل تفاصيل الاتصالات بشكل غني يفيد التحقيقات.
مثال عملي
شركة تضع مستشعر Suricata على منفذ SPAN يستقبل نسخة من حركة سويتش السيرفرات. في أحد الأيام يصدر تنبيه بأن جهازاً داخلياً يتصل بشكل منتظم كل 60 ثانية بعنوان خارجي مدرج في قوائم خوادم التحكم (Command and Control). يحقق فريق SOC فيكتشف إصابة الجهاز ببرمجية خبيثة لم يكتشفها مضاد الفيروسات، فيعزله قبل أن تنتشر.
متى تختار IDS بدلاً من IPS؟
- في البيئات الحساسة للتوقف كشبكات المصانع (OT/SCADA) حيث قد يسبب إسقاط حزمة واحدة بالخطأ توقف خط إنتاج.
- لمراقبة الحركة الداخلية بين السيرفرات (East-West) دون التأثير على الأداء.
- كطبقة رؤية إضافية بجانب IPS موجود، لأغراض التحقيق والتحليل.
الفرق بين IDS و IPS
| المعيار | IDS | IPS |
|---|---|---|
| موقع التركيب | خارج المسار (نسخة من الحركة) | داخل المسار (Inline) |
| رد الفعل | تنبيه وتسجيل | منع فوري وتنبيه |
| التأثير على الأداء | لا يؤثر | يضيف تأخيراً بسيطاً |
| خطر الإنذار الكاذب | ضجيج تنبيهات | قطع حركة مشروعة |