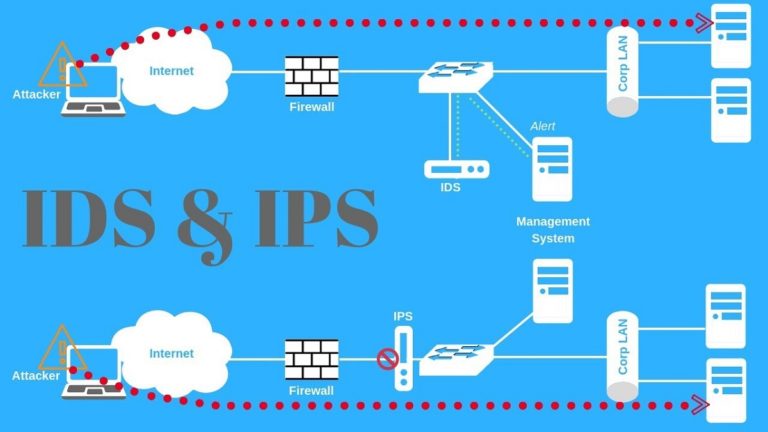
IPS اختصار لـ Intrusion Prevention System أي “نظام منع التسلل”. هو نظام أمني يُركَّب داخل مسار الحركة (Inline)، بحيث تمر كل الحزم من خلاله قبل أن تصل إلى وجهتها، فيفحص محتواها ويقرر في اللحظة نفسها ما إذا كانت هجوماً يجب إيقافه.
طرق الاكتشاف
- Signature-based: مقارنة الحركة بقاعدة بيانات من التوقيعات المعروفة لهجمات وثغرات محددة. دقيقة وسريعة لكنها لا تكتشف الهجمات الجديدة كلياً.
- Anomaly-based: بناء نموذج للسلوك الطبيعي للشبكة والتنبيه عند الانحراف عنه، مثل ارتفاع مفاجئ في عدد الاتصالات. تكتشف المجهول لكنها تُنتج إنذارات كاذبة أكثر.
- Protocol Analysis: التحقق من أن الحركة تلتزم بمعايير البروتوكول، ورصد الحزم المشوهة عمداً.
ماذا يفعل عند اكتشاف هجوم؟
يمكنه إسقاط الحزمة (Drop)، أو قطع الجلسة بإرسال TCP Reset، أو حظر عنوان المصدر مؤقتاً، مع تسجيل الحدث وإرسال تنبيه. وتأتي أنظمة IPS اليوم غالباً مدمجة في جدران الحماية من نوع NGFW وUTM، كما توجد محركات مفتوحة المصدر شهيرة مثل Snort وSuricata.
مثال عملي
عند الإعلان عن ثغرة حرجة في خادم ويب منتشر، قد تحتاج الشركة أياماً لاختبار التحديث وتثبيته. خلال هذه الفترة تُصدر الشركات المصنعة لأجهزة IPS توقيعاً للثغرة خلال ساعات، فيُوقف الجهاز محاولات الاستغلال قبل وصولها للسيرفر. يُسمى هذا Virtual Patching، وهو من أهم فوائد الـ IPS، لكنه إجراء مؤقت لا يغني عن التحديث الفعلي.
نصائح للتشغيل
- ابدأ بوضع المراقبة فقط لفترة قصيرة لضبط الإنذارات الكاذبة (False Positives)، ثم انتقل للمنع.
- فعّل التوقيعات المناسبة لأنظمتك فقط، فتفعيل كل شيء يبطئ الأداء ويزيد الضجيج.
- تذكر أن الـ IPS لا يرى داخل الحركة المشفرة إلا مع تفعيل فحص SSL/TLS.
الفرق بين IPS و IDS
الـ IDS يراقب نسخة من الحركة (عبر SPAN Port أو TAP) وينبّه فقط دون أن يتدخل، فلا يؤثر على أداء الشبكة لكنه لا يوقف الهجوم. أما الـ IPS فيقف في المسار ويوقف الهجوم فعلياً، لكن تعطله أو خطأ في إعداده قد يقطع حركة مشروعة.