Man-in-the-Middle (MITM) أو “هجوم الرجل في المنتصف” هو هجوم يعترض فيه المهاجم الاتصال بين طرفين، كالمستخدم والموقع أو جهازين في الشبكة، بحيث تمر كل البيانات عبره. يظن كل طرف أنه يتحدث مباشرة مع الآخر، بينما يستطيع المهاجم قراءة البيانات غير المشفرة، أو سرقة بيانات الدخول، أو تعديل المحتوى أثناء مروره.
كيف يضع المهاجم نفسه في المنتصف؟
- ARP Spoofing: داخل الشبكة المحلية، يرسل المهاجم ردود ARP مزيفة تجعل الأجهزة تظن أن عنوان MAC الخاص به هو عنوان البوابة الافتراضية (Default Gateway).
- DHCP Spoofing: تشغيل خادم DHCP وهمي يوزع عنوان المهاجم كبوابة أو كخادم DNS.
- DNS Spoofing: تزوير ردود DNS لتوجيه الضحية لموقع مزيف.
- Evil Twin: نقطة وصول Wi-Fi وهمية تحمل اسم شبكة مقهى أو فندق معروف.
- إصابة الجهاز نفسه ببرمجية تعترض حركة المتصفح.
دور التشفير والشهادات
التشفير عبر TLS هو الحماية الأساسية؛ فحتى لو مرت الحركة عبر المهاجم فلن يستطيع قراءتها، ولن يستطيع تقديم شهادة صحيحة للموقع الحقيقي، فيظهر تحذير في المتصفح. ولهذا يحاول المهاجمون إقناع المستخدم بتجاوز التحذير، أو تثبيت شهادة جذر مزيفة على جهازه. ومن الأمثلة المعروفة برنامج الإعلانات Superfish الذي اكتُشف عام 2015 مثبتاً مسبقاً على بعض أجهزة Lenovo، وكان يضيف شهادة جذر خاصة به تتيح اعتراض اتصالات HTTPS، بمفتاح خاص واحد مشترك بين كل الأجهزة، مما عرض المستخدمين لخطر حقيقي.
طرق الحماية
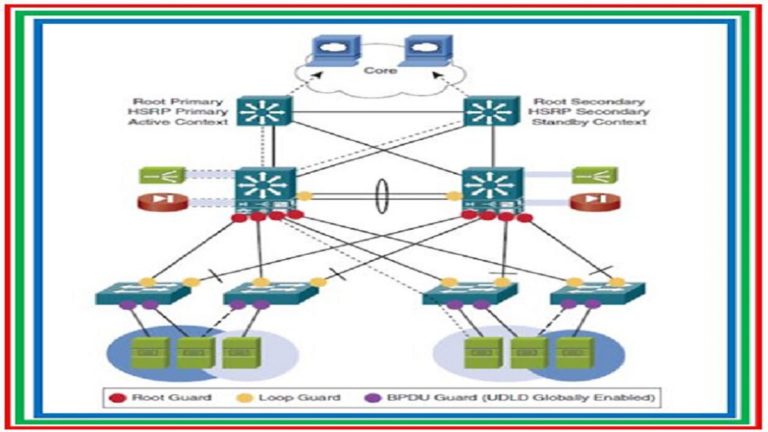
- على السويتشات: تفعيل DHCP Snooping وDynamic ARP Inspection و Port Security.
- استخدام HTTPS في كل مكان مع HSTS لمنع التحويل إلى HTTP غير المشفر.
- تشفير البروتوكولات الإدارية: SSH بدلاً من Telnet، و SNMPv3 بدلاً من v1/v2c.
- استخدام VPN على شبكات Wi-Fi العامة، و WPA3 أو 802.1X في الشركات.
- عدم تجاهل تحذيرات الشهادات في المتصفح أبداً.
مثال من بيئة الشركات
موظف يوصل جهازاً شخصياً مصاباً بمنفذ في قاعة الاجتماعات، فيبدأ الجهاز بإرسال ARP مزيف ليعترض حركة الطابق بالكامل. سويتش مُعد بشكل صحيح مع Dynamic ARP Inspection سيسقط هذه الحزم تلقائياً ويسجل التنبيه.
الفرق بين MITM والتنصت السلبي
التنصت السلبي (Sniffing) يكتفي بالتقاط الحركة المارة، أما MITM فيجعل المهاجم وسيطاً نشطاً يستطيع التعديل والانتحال، وهو ما يجعله أخطر.