Lan-to-Lan IPSEC VPN between two Cisco Routers
مع IPSEC VPNs يمكن للشركات ربط شبكات LAN معًا عبر الإنترنت مع التشفير والأمان القويين اللذين يوفرهما بروتوكول IPSEC .
الـ IPSEC هو معيار أمان IETF . وهي في الأساس مجموعة من البروتوكولات التي توفر اتصالات آمنة عبر مسارات غير آمنة . لذلك فهو مثالي لتوصيل شبكات LAN البعيدة بشكل آمن عبر الإنترنت غير الآمن .
لدينا نوعان من شبكات IPSEC VPN : مشفرة Lan-to-Lan VPN و Remote Access VPN . يتم استخدام الـ Lan-to-Lan VPN على نطاق واسع لتوصيل شبكات المكاتب البعيدة بأمان والـ Remote Access VPN للسماح للمستخدمين البعيدين / العاملين عن بعد بالوصول إلى الشبكة .
في هذا المقال سنصف بإيجاز شبكة الـ LAN-to-LAN IPSEC VPN ونقدم مثالًا كاملاً على إعداد روترين سيسكو باستخدام IPSEC .
يمكننا استخدام شبكة WAN خاصة بإستخدام MPLS ولكن ستكون التكلفة عالية جدًا.
بدلاً من ذلك باستخدام IPSEC VPN يمكننا استخدام اتصال إنترنت رخيص وأمن للاتصال بين مواقعنا البعيدة .
بشكل عام هناك مرحلتان لشبكة لـ IPSEC VPN
المرحلة الأولى : نقوم بتكوين ISAKMP Policy يحدد هذه الـ Policy قناة آمنة وكيفية مصادقة أقران ipsec لبعضهم البعض وبروتوكولات الأمان التي سيتم استخدامها .
المرحلة الثانية : نقوم بتكوين خريطة التشفير وتتعامل مع إدارة حركة المرور لاتصال البيانات الفعلي بين المواقع وتحدد بروتوكولات المصادقة والتشفير التي سيتم استخدامها في حركة مرور البيانات .
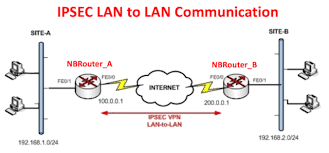
هنستخدم السيناريو السابق لعمل إعدادات لـ Lan-to-Lan IPSEC VPN بين روترين سيسكو :-
إعداد الروتر الأول
ROUTER-A# show run
…Building configuration
version 12.3
service timestamps debug datetime m
secservice timestamps log datetime msec
no service password-encryption
!
hostname ROUTER-A
!
boot-start-marker
boot-end-marker
!
ip audit po max-events 100
no ip domain lookup
no ftp-server write-enable
!
crypto isakmp policy 10
encr aes 256
authentication pre-share
crypto isakmp key testkey1234 address 200.0.0.1
!
crypto ipsec transform-set aes-sha-transform esp-aes 256 esp-sha-hmac
crypto map aesmap 10 ipsec-isakmp
set peer 200.0.0.1
set transform-set aes-sha-transform
match address acl_vpn
!
interface FastEthernet0/0
ip address 100.0.0.1 255.255.255.0
ip nat outside
crypto map aesmap
!
interface FastEthernet0/1
ip address 192.168.1.254 255.255.255.0
ip nat inside
ip nat inside source list acl_nat interface FastEthernet0/0 overload
ip classless
ip route 0.0.0.0 0.0.0.0 100.0.0.2
no ip http server
no ip http secure-server
!
ip access-list extended acl_nat
deny ip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255
permit ip 192.168.1.0 0.0.0.255 any
ip access-list extended acl_vpn
permit ip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255
!
line con 0
exec-timeout 0 0
line aux 0
line vty 0 4
!
end
إعداد الروتر الثاني
ROUTER-B# show run
…Building configuration
version 12.3
service timestamps debug datetime m
secservice timestamps log datetime msec
no service password-encryption
!
hostname ROUTER-B
!
boot-start-marker
boot-end-marker
!
ip audit po max-events 100
no ip domain lookup
no ftp-server write-enable
!
crypto isakmp policy 10
encr aes 256
authentication pre-share
crypto isakmp key testkey1234 address 100.0.0.1
!
crypto ipsec transform-set aes-sha-transform esp-aes 256 esp-sha-hmac
crypto map aesmap 10 ipsec-isakmp
set peer 100.0.0.1
set transform-set aes-sha-transform
match address acl_vpn
!
interface FastEthernet0/0
ip address 200.0.0.1 255.255.255.0
ip nat outside
Apply crypto map to the outside interface
crypto map aesmap
!
interface FastEthernet0/1
ip address 192.168.2.254 255.255.255.0
ip nat inside
ip nat inside source list acl_nat interface FastEthernet0/0 overload
ip classless
ip route 0.0.0.0 0.0.0.0 200.0.0.2
no ip http server
no ip http secure-server
!
ip access-list extended acl_nat
deny ip 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255
permit ip 192.168.2.0 0.0.0.255 any
ip access-list extended acl_vpn
permit ip 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255
!
line con 0
exec-timeout 0 0
line aux 0
line vty 0 4
!
end