VPN اختصار لـ Virtual Private Network أي “الشبكة الافتراضية الخاصة”. الفكرة ببساطة: بدلاً من استئجار خطوط خاصة باهظة لربط الفروع، نستخدم الإنترنت العام ونبني فوقه نفقاً (Tunnel) مشفراً، فتمر البيانات داخله بحيث لا يستطيع أحد في الطريق قراءتها أو تعديلها.
كيف يعمل الـ VPN؟
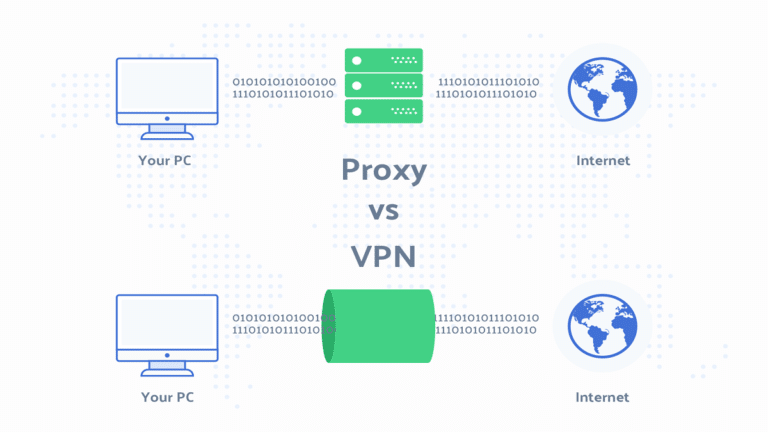
يتم تغليف الحزمة الأصلية (Encapsulation) داخل حزمة جديدة بعناوين نقطتي النفق، مع تشفير المحتوى والتحقق من سلامته. تمر المراحل عادةً بـ: المصادقة بين الطرفين (بمفتاح مشترك أو شهادات رقمية)، ثم الاتفاق على خوارزميات التشفير وتبادل المفاتيح، ثم نقل البيانات المشفرة.
أنواع الـ VPN
- Site-to-Site VPN: يربط شبكتين كاملتين (المقر الرئيسي والفرع) عبر جهازي راوتر أو جدار حماية، والمستخدمون لا يشعرون بوجوده. غالباً يعتمد على IPsec.
- Remote Access VPN: يتيح لموظف يعمل من المنزل الاتصال بشبكة الشركة عبر برنامج على جهازه، مثل FortiClient أو Cisco Secure Client، ويعتمد على IPsec أو SSL VPN.
- VPN التجاري للمستهلكين: خدمات تخفي عنوان IP الخاص بالمستخدم أو تتجاوز الحجب الجغرافي، وهو استخدام مختلف عن VPN الشركات.
ومن البروتوكولات الشائعة: IPsec وSSL/TLS VPN وWireGuard الحديث وخفيف الوزن، وOpenVPN. أما PPTP فقديم وغير آمن ويجب تجنبه.
مثال واقعي
أجهزة VPN نفسها أصبحت هدفاً رئيسياً للمهاجمين لأنها مكشوفة على الإنترنت. أشهر مثال ثغرة CVE-2018-13379 في خدمة SSL VPN على أجهزة FortiGate، والتي سمحت بقراءة ملفات النظام بما فيها بيانات دخول المستخدمين، واستُغلت على نطاق واسع لسنوات بعد إصلاحها بسبب الأجهزة التي لم تُحدَّث.
كيف تؤمّن VPN الشركة؟
- حدّث نظام الجهاز فور صدور التحديثات الأمنية.
- فعّل المصادقة متعددة العوامل (MFA) لكل مستخدمي الـ Remote Access.
- استخدم خوارزميات قوية مثل AES-256 و IKEv2، وتجنب الخوارزميات القديمة كـ DES و MD5.
- امنح كل مستخدم الوصول إلى ما يحتاجه فقط، لا إلى الشبكة كاملة.
الفرق بين VPN و Proxy
الـ Proxy يعمل غالباً لتطبيق واحد (كالمتصفح) ولا يشفّر الحركة بالضرورة، بينما الـ VPN يشفّر كل حركة الجهاز على مستوى الشبكة. كما أن نموذج Zero Trust (ZTNA) أصبح بديلاً متزايداً لـ VPN الوصول عن بعد لأنه يمنح وصولاً لتطبيقات محددة بدلاً من الشبكة كلها.