Zero Trust أو “انعدام الثقة” نموذج أمني يقوم على مبدأ: “لا تثق أبداً، تحقق دائماً” (Never Trust, Always Verify). صاغ المفهوم John Kindervag أثناء عمله في Forrester Research حوالي عام 2010، ثم أصبح معياراً مرجعياً بعد نشر معهد NIST الوثيقة SP 800-207 عام 2020.
المشكلة التي يحلها
النموذج التقليدي يشبه القلعة والخندق: جدار حماية قوي على الحافة، ومن يدخل الشبكة الداخلية (فعلياً أو عبر VPN) يصبح موثوقاً ويصل لمعظم الموارد. لكن مع العمل عن بعد والتطبيقات السحابية، ومع حقيقة أن المهاجم بعد اختراق جهاز واحد يتحرك بحرية داخل الشبكة (Lateral Movement)، لم يعد هذا النموذج كافياً.
المبادئ الأساسية
- التحقق الصريح: كل طلب وصول يُقيَّم بناءً على هوية المستخدم، وحالة الجهاز (محدث؟ مُدار؟ عليه EDR؟)، والموقع، والوقت، ومستوى المخاطر.
- أقل الصلاحيات (Least Privilege): الوصول لتطبيق محدد فقط وليس للشبكة كلها، ولأقل مدة ممكنة.
- افتراض الاختراق (Assume Breach): تصميم البيئة كأن المهاجم موجود بالفعل، عبر التقسيم الدقيق (Micro-Segmentation) والتشفير والمراقبة المستمرة.
مثال واقعي: Google BeyondCorp
بعد تعرض Google لهجمات متقدمة عام 2009، بدأت مشروع BeyondCorp الذي ألغى الاعتماد على الشبكة الداخلية كمعيار ثقة؛ فأصبح موظفوها يصلون إلى التطبيقات الداخلية من أي شبكة دون VPN تقليدي، بشرط التحقق من هويتهم وحالة أجهزتهم في كل مرة. وتحول هذا النهج لاحقاً إلى منتجات تجارية.
كيف تبدأ التطبيق؟
- توحيد الهوية (SSO) وتفعيل MFA للجميع.
- جرد الأجهزة وإدارتها، وربط الوصول بحالة الجهاز.
- استبدال VPN الواسع تدريجياً بـ ZTNA الذي ينشر تطبيقات محددة لمستخدمين محددين.
- تقسيم الشبكة الداخلية وتطبيق سياسات بين الأقسام والسيرفرات.
- جمع السجلات في SIEM ومراقبة السلوك باستمرار.
Zero Trust ليس منتجاً واحداً يُشترى، بل استراتيجية تُطبق على مراحل، وأي شركة تقول إن جهازها وحده “يحقق Zero Trust” تبالغ.
الفرق بين ZTNA و VPN
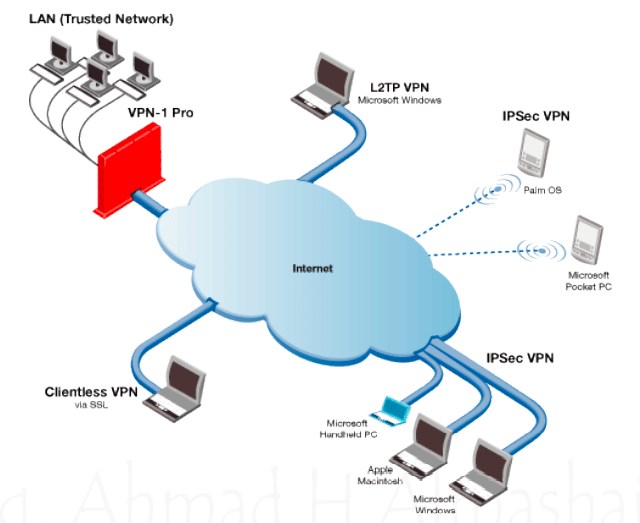
الـ VPN يضع المستخدم داخل الشبكة فيرى عناوين وموارد كثيرة، أما ZTNA فيوصله بتطبيق بعينه بعد التحقق، وتبقى بقية الشبكة غير مرئية له. ويُعد ZTNA أحد مكونات إطار SASE.