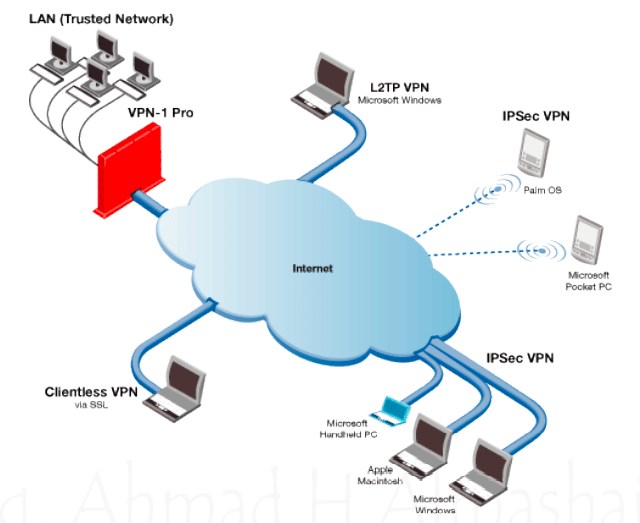
IPsec اختصار لـ Internet Protocol Security، وهو ليس بروتوكولاً واحداً بل إطار عمل (Framework) من عدة بروتوكولات تعمل على طبقة الشبكة (Layer 3) لتأمين حزم IP. ميزته أنه يحمي أي تطبيق يعمل فوقه دون أن يحتاج التطبيق لأي تعديل، ولهذا أصبح المعيار الأشهر لربط الفروع عبر Site-to-Site VPN.
ما الذي يوفره IPsec؟
- Confidentiality: تشفير البيانات بخوارزميات مثل AES.
- Integrity: التأكد من عدم تعديل الحزمة عبر دوال HMAC مثل SHA-256.
- Authentication: التحقق من هوية الطرف الآخر بمفتاح مشترك (Pre-Shared Key) أو بشهادات رقمية.
- Anti-Replay: منع إعادة إرسال حزم ملتقطة سابقاً.
المكونات الأساسية
- IKE (Internet Key Exchange): يتفاوض على المعاملات ويتبادل المفاتيح عبر UDP 500، وعبر UDP 4500 عند وجود NAT في الطريق (NAT-Traversal). يعمل على مرحلتين: Phase 1 لبناء قناة إدارة آمنة، و Phase 2 لإنشاء أنفاق البيانات الفعلية (IPsec SAs). ويُفضّل استخدام IKEv2 لأنه أبسط وأكثر أماناً من IKEv1.
- ESP (Encapsulating Security Payload): البروتوكول رقم 50، يوفر التشفير والسلامة، وهو المستخدم عملياً.
- AH (Authentication Header): البروتوكول رقم 51، يوفر السلامة والمصادقة دون تشفير، ولا يتوافق مع NAT، لذا نادر الاستخدام.
وضعا التشغيل
Tunnel Mode يغلّف الحزمة الأصلية بالكامل داخل حزمة جديدة، ويُستخدم بين بوابتين (راوتر أو جدار حماية). أما Transport Mode فيحمي الحمولة فقط ويُبقي ترويسة IP الأصلية، ويُستخدم بين جهازين طرفيين أو مع GRE.
مثال عملي
شركة لها مقر في القاهرة وفرع في الإسكندرية. يُضبط على راوتر كل موقع: سياسة IKE (مثلاً AES-256 و SHA-256 و DH Group 14 أو أعلى)، ومفتاح مشترك أو شهادة، وتعريف الحركة المطلوب حمايتها بين الشبكتين. للتحقق على راوتر سيسكو:
show crypto isakmp sa
show crypto ipsec sa
أكثر أسباب فشل النفق شيوعاً: عدم تطابق المعاملات بين الطرفين، أو اختلاف تعريف الشبكات المحمية، أو منع UDP 500/4500 في الطريق.
IPsec مقابل SSL VPN
IPsec مثالي لربط الشبكات الثابتة ويعمل على طبقة الشبكة، بينما SSL VPN يعتمد على TLS عبر المنفذ 443 فيمر بسهولة من الشبكات المقيدة، ويُفضّل للمستخدمين المتنقلين.