Encryption أو “التشفير” هو عملية تحويل البيانات الأصلية المقروءة (Plaintext) إلى بيانات مشفرة غير مفهومة (Ciphertext) باستخدام خوارزمية ومفتاح. والعملية العكسية تسمى فك التشفير (Decryption). قوة التشفير الحديث لا تعتمد على سرية الخوارزمية، فهي منشورة ومعروفة، بل على سرية المفتاح وطوله.
نوعا التشفير
| المعيار | التشفير المتماثل (Symmetric) | التشفير غير المتماثل (Asymmetric) |
|---|---|---|
| المفاتيح | مفتاح واحد للتشفير وفك التشفير | زوج مفاتيح: عام (Public) وخاص (Private) |
| السرعة | سريع جداً | أبطأ بكثير |
| أمثلة | AES و ChaCha20 | RSA و ECC |
| الاستخدام | تشفير البيانات نفسها | تبادل المفاتيح والتوقيع الرقمي |
عملياً تُستخدم الطريقتان معاً: في HTTPS مثلاً يُستخدم التشفير غير المتماثل وتبادل المفاتيح للاتفاق على مفتاح جلسة، ثم تُشفّر البيانات بخوارزمية متماثلة سريعة مثل AES.
أين نستخدم التشفير؟
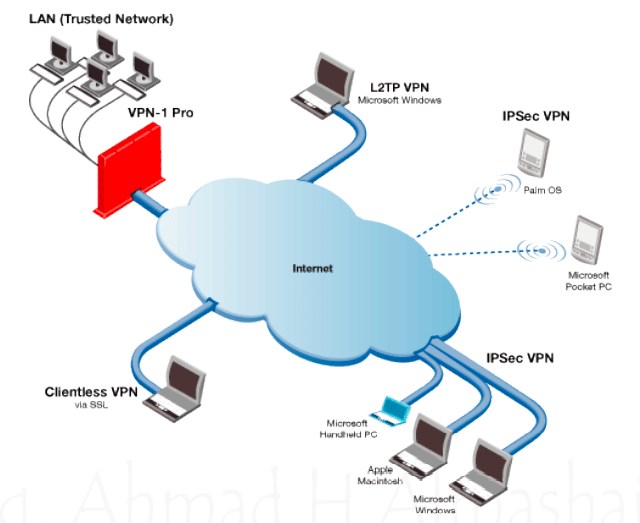
- أثناء النقل (In Transit): TLS لمواقع الويب والبريد، و IPsec و SSL VPN للأنفاق، و SSH للإدارة، و WPA2/WPA3 للشبكات اللاسلكية.
- أثناء التخزين (At Rest): تشفير الأقراص كاملة مثل BitLocker و FileVault و LUKS، وتشفير قواعد البيانات والنسخ الاحتياطية.
- التشفير من طرف إلى طرف (E2EE): لا يستطيع فك الرسائل إلا المرسل والمستقبل، وليس حتى الشركة المشغلة للخدمة، كما في WhatsApp و Signal.
مثال عملي
موظف يفقد حاسوبه المحمول في المطار. إن كان القرص مشفراً بـ BitLocker مع TPM ورمز PIN، فالحادثة تقتصر على خسارة جهاز. أما إن لم يكن مشفراً، فيمكن لأي شخص نزع القرص وقراءة كل ملفات الشركة وبيانات العملاء، وقد تتحول الحادثة إلى تسريب بيانات يستوجب إبلاغ الجهات الرقابية.
أفضل الممارسات
- استخدم خوارزميات معتمدة مثل AES-256-GCM، وتجنب القديمة مثل DES و 3DES و RC4.
- لا تخترع خوارزمية تشفير خاصة بك؛ استخدم مكتبات موثوقة.
- الإدارة الآمنة للمفاتيح أهم من الخوارزمية: خزّنها في HSM أو خزنة مفاتيح، ودوّرها دورياً، واحفظ مفاتيح الاسترداد بأمان.
الفرق بين التشفير والـ Hashing والترميز
التشفير قابل للعكس بالمفتاح ويحمي السرية. الـ Hashing دالة باتجاه واحد لا يمكن عكسها وتُستخدم للتحقق من السلامة وتخزين كلمات المرور. أما الترميز (Encoding) مثل Base64 فليس حماية على الإطلاق، بل مجرد تغيير صيغة يمكن لأي شخص عكسه.